2019年9月10日火曜日

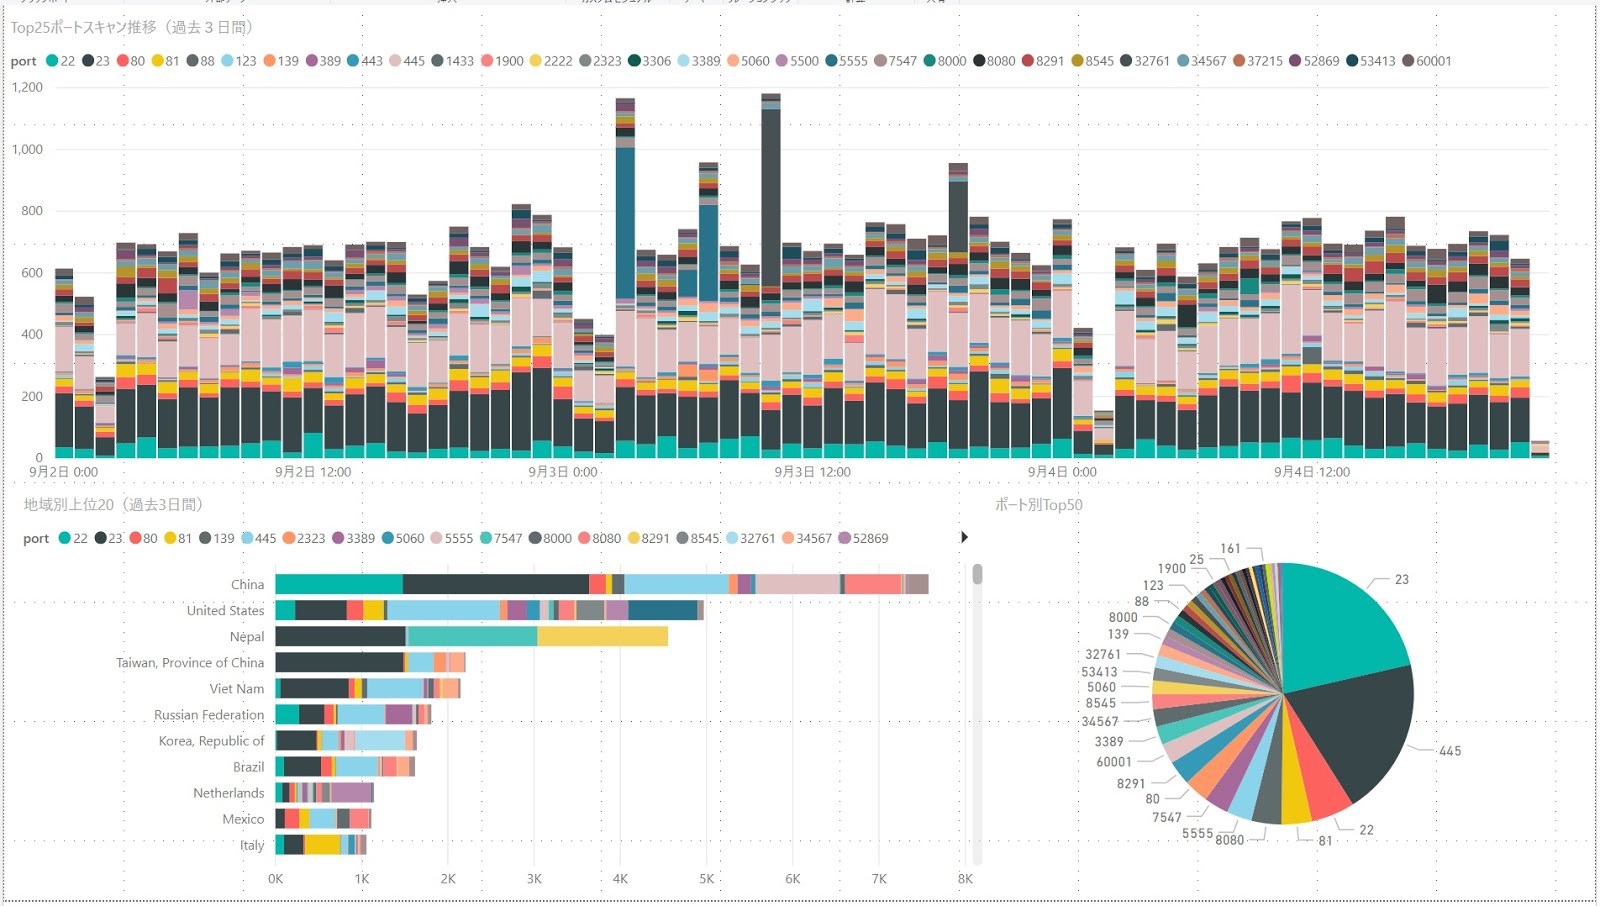
ポートスキャン概況(2019年9月10日)

今日の概況です。今日は23/tcpの活動が活発化した時間帯がありました。


23/tcpは11時台に米国、14時台に中国で活発化しています。


22/tcp(SSH)は9時台に欧州方面(ベルギー、英国、ルーマニアなど)で活発化が見られました。3389/tcp(RDP)は、引き続きロシアがでの活動が活発ですが、今日は韓国や中国、ベトナムなどでも活動が見られました。


Windows系サービス対象のスキャンでは、139/tcp(netbios)の活動が、7時台の中国で活発化しました。11時台にはトルコでも若干活発化しています。445/tcp(SMB)の活動は引き続き幅広い地域で活発となっています。


このところ下火だった53413/udp(netis/netcoreルータの脆弱性狙い)の活動が、米国で活発化しました。60001/tcpポート(IoT製品のサービスを狙ったもの)の活動は、このところ漸減傾向でしたが、昨日から今日にかけて米国方面で活発化の傾向が見られました。IoTマルウエアの活動が活発化している可能性があります。


国・地域別では、中国で先に述べた23/tcpの活動が顕著でした。韓国においても23/tcpが活発化した時間帯があります。また、時々RDPに対する活動も観測されています。


香港では、16時台に6379/tcp(Radius)や関連ポートを宛先とした活動が高まりました。台湾では、引き続き23/tcpの活動が活発です。


米国では、先に述べた23/tcpの顕著な活動が見られました。ロシアでは、引き続きRDPを狙ったとみられる3389/tcpやその周辺、下位桁が3389のハイポートなどへのスキャンが活発です。また、今日は10時頃に22/tcpの活動が活発化しました。その他、主要なサービスやその周辺をスキャンするような活動が続いています。


今日は、日本発のスキャンも調べて見ました。


驚いたのは、昨日の午後4時台までとそれ以降の状況が大きく異なることです。雑多のポートに来ていたスキャンがなくなり、(ノイズがなくなって)23/tcpへのスキャンが目立つようになっています。不具合を疑って調べて見たところ、7日の午前10時頃から9日の午後4時台までの間、特定の(複数の)IPから非常に多数のポートに対して継続的なスキャンがあったことが判明しました。発信元のIPを調べたところ、ICT-ISACが使用しているIPアドレスであることがわかりました。一昨年あたりから、脆弱なIoTデバイスを調べるための大規模なスキャンを行っているようで、たまたまそれを検知したようです。ただ、調査のためのスキャンにしては、2日半にわたって20000回以上、250種以上のポートに対して複数回のスキャンがあるなど、ちょっとお行儀が悪いように思えます。こうした活動は必要と考えますが、その方法や頻度については改善が望まれるところです。

以上、今日の概況でした。

なお、ここに書いている事項は、限られた範囲での観測を元にしており、必ずしも一般的な状況でない可能性があります。一方で、広範囲の観測では平均化されて埋もれてしまうような事象が見えてくる可能性もあります。

2019年9月8日日曜日

ポートスキャン概況(2019年9月8日)

今日の概況です。


今日も全体的に大きな変化はありませんでしたが、23/tcpは引き続き米国や中国で活発な時間帯がありました。


Android ADBを標的とした5555/tcpでは、このところオランダ、中国、米国等での活動が活発ですが、今日はモーリシャスで一時的に活発化が見られています。


国別では、二日ぶりに米国で23/tcpの活動が活発化したほか、ロシアでは、引き続きRDPを狙ったと思われるスキャンが多く発生しています。


RDPの活発化は、先月マイクロソフトから公開された脆弱性 CVE-2019-1181/1182との関連も注意すべきでしょう。まだ攻撃コードの存在が確認されたという情報はないようですが、ワーム活動などに利用出来る脆弱性とのMSからのコメントもあり注意が必要です。

以上、今日の概況でした。

2019年9月7日土曜日

ポートスキャン概況(2019年9月7日)

今日の概況です。


全体的に大きな変化は見られませんでした。81/tcpで今日も一時メキシコ発の活動が活発化したほか、8080/tcpでも若干メキシコ発の活動が見られます。これらはIoT系マルウエアの活動である可能性があります。


中国発では65533番ポート宛ての活動が見られますが、これが何かは不明です。


香港では、朝4時台に8000番台ポート(8008,8080,8443など)を宛先とした活動が活発化しました。これらは、IoTやネットワーク機器などの管理Webを狙ったものの可能性があり、IoT系マルウエアによる活動が疑われます。台湾で一時活発だった37215/tcpの活動は下火になり、現在は23/tcpの活動が多くを占めています。


米国の23/tcp活動は今日は落ち着いています。ロシア発では、あいかわらず雑多なポートへのスキャンが広く発生していますが、RDPポート(3389/tcp)に関係する番号(13389,23389,33389やその周辺の番号)へのスキャンが活発でした。標準のポート番号から変更することが多い番号を狙ったものと思われますが、ロシア発ではこうした形のスキャンが他のサービスでも見られ、なんらかのツールを使ってスキャンしている可能性も疑われます。幅広く攻撃対象を探しているという印象です。またMS PPTPのポートである1723/tcpポートへの活動が午後8時頃に高まりました。


以上、今日の概況でした。


2019年9月6日金曜日

ポートスキャン概況(2019年9月6日)

今日の概況です。


23/tcpは、午前0時台に中国で、午前4時台と午後4時台に米国で活発化しました。


米国では、昨日から23/tcpの活発な時間帯が多くなっています。


81/tcpでは、引き続きメキシコで活発な時間帯がありました。


以上です。

2019年9月5日木曜日

ポートスキャン概況(2019年9月5日)

今日の概況です。


今日は23/tcpの活動が活発な時間帯がありました。特に活発だったのが米国と中国です。いずれも継続的な活動ではなく、短時間に大量のスキャンが発生しています。


今日も、韓国IPを発信元とする32761/udp宛てパケットの大量着信が発生しています。この原因は不明ですが、この種の現象は韓国及び香港のIPからのみ観測されています。


発信元アドレスはダイナミックに割り当てられたアドレスの可能性が高く、発信元ポートは発生の都度変化するようなので、32761番ポート宛てのなんらかの活動と考えられます。

昨日から本日にかけて、メキシコで81/tcpや8080/tcpの活動が活発になる時間帯がありました。両ポートの関連は不明ですが、IoT系マルウエアの活動によるものの可能性もあります。


最近、発信元IPの地域別集計を始めましたが、ロシア割り当てIPを発信元とするスキャンが、非常に広範囲のポートに及んでいることが分かりました。特定のポートの周辺を順次スキャンしていくような形のものが多く、ポート番号の変更や不特定のサービス探索が多く発生していることを示唆しています。

以上、本日の概況でした。

ポートスキャン概況(2019年9月4日)

本日の概況です。


全般的に顕著な変化は見られませんでした。家庭用ネットワーク機器などのWeb管理画面を狙っていると思われる81/tcpへのスキャンは毎時30イベント弱で推移しています。発信元はエストニア(EE)及びイタリア(IT)が多くを占めていますが、他の地域でも広く活動が見られます。8080/tcpでは早朝と夕方にメキシコ(MX)で活発化が見られました。


コンピュータへの不正ログインを狙う22/tcp(SSH)へのスキャンは、依然として中国(CN)発が多くを占めていますが、ロシア(RU)、ベトナム(VN)、米国(US)などでも活動が見られます。3389/tcp(RDP)へのスキャンでは、ロシア(RU)米国(US)などからのものが多く見られました。ベトナム(VN)、中国(CN)や欧州方面での活動も見られます。


ネットワークストレージ製品などのIoT機器に感染したマルウエアの活動と思われる(警察庁@Policeレポート)60001/tcpの活動は毎時平均20イベント前後発生しており、40イベント近くに達する時間帯もありました。広い地域で活動があり、中国(CN)米国(US)、ルーマニア(RO)、サウジアラビア(SA)といった国々での活動が比較的高くなっています。


ネットワーク家電などの中には、知らない間に外部からのアクセスを待ち受けてしまうものがあります。宅外からの録画視聴など、必要な場合を除いてルータのUPnP機能は無効にしておくことをおすすめします。有効にする場合でも、ルータや機器に脆弱性がないかどうかJVNなどで確認しておくことが重要です。

以上、今日の概況でした。

2019年9月4日水曜日

ポートスキャン概況(2019年9月3日)

今日の概況です。
未明から早朝にかけて、2回ほど中国割り当てIPを発信元とする5555/tcpの活動が高まりました。この影響で、中国が国別でトップになっています。このポートは主にAndroid ADP(開発用エミュレータ)のポートを狙ったものの可能性があります。また、午前に韓国割り当てIPから、夕方に香港割り当てのIPから32761/udpのパケットが大量に着信しました。このポートの内容は不明ですが、ごく短時間(1分程度)に大量のパケットが着信しており、なんらかのDoSもしくはその反射の可能性もあります。


以上、今日の概況でした。