2019年8月18日日曜日

ポートスキャン概況(2019年8月17日)

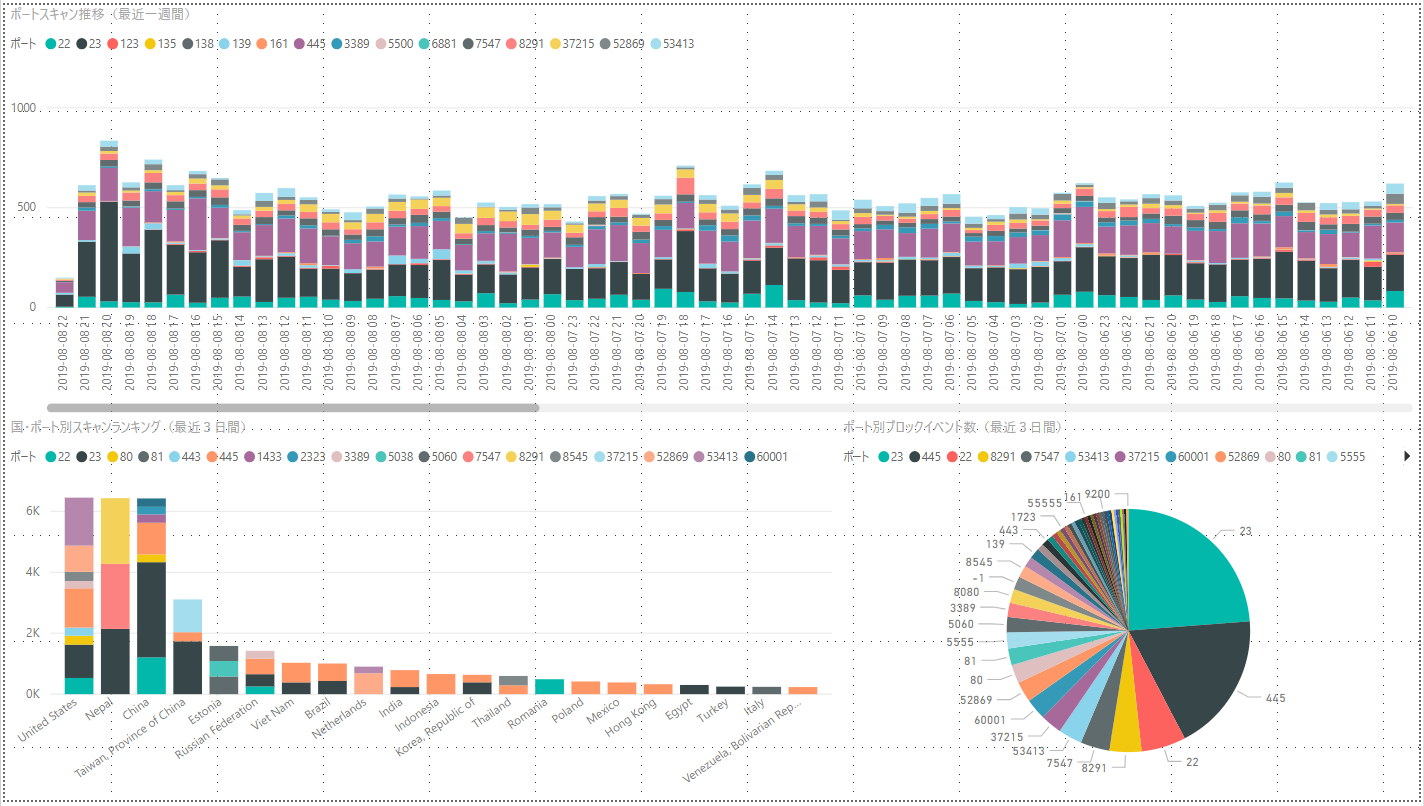
本日のスキャン概況です。


午後2時頃に米国で23/tcpの活動が一時的に活発化しました。


また、昨日夕方頃から123/udp(NTP)ポートへの着信が急増しています。


主な発信元は韓国(KR)と中国(CN)ですが詐称の可能性もあります。NTPサーバは近年、amp攻撃(オープンなNTPサーバを踏み台にしてパケット数やサイズを「増幅」するタイプのDoS攻撃)に利用され、巨大なトラフィックを生み出します。123/udpに対するスキャンは、こうした踏み台を探索する活動の可能性もあり、大規模なDoS攻撃の準備と考えることもできるので、注意が必要でしょう。

先日書いたWebサイトへのSYNスキャン(SYN Flood DoS)も引き続き断続的に発生しています。


発信元のIPは毎回変化居ますが、同じくらいのレートでパケットが飛んで来るので、おそらくは同一の攻撃者(グループ)によるものではないかと推測されます。

2019年8月15日木曜日

DDoS注意

本日、(日本では終戦記念日)またDDoSらしいSYNパケットを検知しています。無差別的な攻撃が予想されるのでご注意ください。


この攻撃は80/tcp (HTTP) だけでなく、443/tcp (HTTPS)及び、53/tcp (DNS)へのコンビネーションで行われています。


2019年8月12日月曜日

ポートスキャン概況(2019年8月12日)

今日の概況です。


通常のポートスキャン活動に大きな変化はありませんでしたが、朝5時50分頃にUDP/6585番ポート宛てに大量のパケットが着信しています。当該ポートを使用しているアプリケーションは検索にかからず、目的は不明ですが、2秒ほどの間に5000パケットを越える着信があり、なんらかのDoS攻撃が疑われます。発信元のIPはロシアに割り当てられた単一のアドレスで、発信元ポート番号は順次、インクリメントされていました。発信元は詐称の可能性もあり、攻撃者の国籍も不明です。2秒というごく短時間で終了していることから、本格的な攻撃前のテストという可能性も捨てられないため、しばらく注意が必要かもしれません。

80/tcpや443/tcpへのSYNパケット送りつけ(DoSというには貧弱)も間欠的に続いています。


昨夜から今夕にかけて、そこそこの頻度で着信があります。昨今の政治情勢に関連して、時節柄、今週末にかけて攻撃の頻発も懸念されるため、注意が必要です。

2019年8月8日木曜日

ポートスキャン概況(2019年8月8日)

本日の概況です。23/tcp及び445/tcpの活動が依然として高止まりしています。


23/tcpは、中国に加え、18時頃と20時頃に米国で活発化しました。また、一時期低下していた台湾での37215/tcp(HUAWEIルータの脆弱性スキャン活動)が昨日から今日にかけて活発化しました。


NETBIOS/SMBのスキャンは、139/tcpが早朝に中国で活発化し午後2時頃にフランス、午後6時から7時にかけてメキシコで活発化しました。445/tcpは16時台にメキシコを中心に活発化しました。


最近観測している80/tcpへのSYN Floodは、依然として散発的に発生しています。昨日22時頃から今朝5時頃にかけては、80/tcpだけでなく、443/tcpや53/tcpに対するSYNスキャン(Floodと言うには少ないパケット数)が同時に発生しています。


昨今の政治情勢がらみの攻撃も警戒されるところですが、対象国からの直接的なスキャン傾向と世界的な傾向との間に大きな乖離は今のところ見られていません。但し、SYN Floodについては、IP詐称が可能なため、その疑いは捨て切れず、引き続き注意が必要です。

2019年8月6日火曜日

ポートスキャン概況(2019年8月6日)

一昨日から今日にかけての概況です。昨日の午前中に米国で23/tcpの活動が一時的に活発化しましたが、そのほかに大きな変化は観測されませんでした。

2019年8月4日日曜日

DDoS攻撃に注意を

昨日、こちらでモニターしているIPアドレスのひとつにあるWebサイトにDDoS(分散型サービス妨害)攻撃が発生しました。
攻撃は午前0時に始まり、24時間継続して終了しました。以下が、そのトラフィックのグラフです。攻撃は、いわゆるSYN Floodによるもので、TCPの通信開始パケットであるSYNフラグ付きパケットを大量に投げつけ、OSのTCPコネクション処理を飽和させ、ネットワーク接続を阻害することを目的としています。一般に、Webサイトなどへのサービス妨害で広く用いられます。


黒色部分のトラフックは米国リージョンの Amazon AWSに割り当てられたIPアドレスからでした。SYN Floodの場合、使うのはSYNパケットのみで、応答は無視しますから、発信元IPを詐称しても攻撃が可能です。従来は自分の素性を隠すために、ランダムなIPアドレスを詐称して行うことが一般的でしたが、最近、ボットと呼ばれるマルウエアに感染した第三者のコンピュータを遠隔操作して実行することが多くなったためか、相対的に詐称の頻度は下がってきているように思われます。

このため、昨日は特定した複数のIPアドレスについて、AWSに対して不正利用の可能性を通知しました。その結果(と思われますが)、通知後1時間ほどで発信元のアドレスが変わりました。おそらく、AWS側で対応が行われたため、攻撃者が攻撃元を切り替えたものと思われます。切り替わったIPアドレス(青色部分)は、日本国内の複数のプロバイダーもしくは企業に割り当てられたセグメントのもので、おそらくボットに感染したPC等と思われます。

トラフィックそのものは、毎秒5パケットくらいで、小規模なサーバでも大きな影響は受けないレベルでしたが、おそらく相手側は攻撃対象のドメインリストを同時に攻撃していると思われ、パワーが分散した結果と推測されます。従って、こうした攻撃が特定のサーバに集中した場合は、サービスが停止したり、様々な障害が発生する可能性もあります。

攻撃の背景や攻撃者は不明ですが、昨今の政治情勢もあり、それに関連した、もしくは便乗したハクティビストらによるキャンペーンの可能性も危惧されます。今後、こうした攻撃がより大規模になる可能性も否定できないため注意が必要でしょう。

*注:ハクティビストとは、ハッキング(Hacking)とアクティビスト(Activist)を組み合わせた造語で、サイバー攻撃を手段として抗議活動などを行う活動家を意味します。

*追記(8月6日)
AWSから本日付で、不正な通信は確認出来なかったので、Spoofingでは?という回答が届きました。それを前提とすれば、このIPの変化は偶然・・ということになりますが、奇妙な一致です。

2019年8月1日木曜日

ポートスキャン概況(2019年7月31日)

今日の概況です。


午後2時台から4時台にかけて、23/tcpの活動が米国で活発化しました。4時台にはフランスでも活発化が見られます。


その他のポートで大きな変化は見られませんでした。