株式会社イプロス様のサイト Tech Note にIoTセキュリティの基礎知識を連載開始しました。
https://www.ipros.jp/technote/basic-iot-security1/
8回にわたって、IoT製品・サービス提供時に留意が必要な事項などを解説する予定です。
2017年5月29日月曜日

2017年3月1日水曜日
明るい未来か混沌か・・・
しばらくブログもサボってしまいました。ホームページに至っては、1年放置という状況。とりあえず、本業が忙しかった・・・・ということにしておいてください。
今年参加した二つの大きなイベントで、なんとなく対照的な未来像を見ました。ひとつは1月に毎年ラスベガスで行われる世界最大規模の家電ショーであるCES、もう一つは2月にサンフランシスコで開かれた、これも毎年恒例のRSAコンファレンスです。

前者は、コンシューマ向けの電子製品や最新テクノロジーが満載、自動運転車からテレビ、スマート家電、3Dプリンター、そしてゲーム機まで、様々な製品やコンセプト展示が、ところ狭しと並びます。
 2年前にも一度行ったのですが、そのときは、ほとんどがコンセプト展示だった自動運転車は、既に各社とも、実際に走る実験車を展示しており、コンセプトカーの多くは、さらにAI搭載と、明らかに大きく進んでいます。
 家電系は、大画面の有機EL(LED)4K/8Kスマートテレビを筆頭に、いわゆる「繋がる家電」が目白押し。3Dプリンターはさらに高機能化と低価格化し、様々な素材を使って造形ができるようになっています。ゲーム機はVR(仮想現実)ゲームが主流。体験コーナーでは、VR+体感型の絶叫系ゲームに長蛇の列ができるなど、こちらも人気を集めたいました。
 VR、AR(拡張現実)は様々な用途で実用化されつつあります。特に、ARは、日常の仕事や生活のアシストに不可欠のものになっていくと思われ、透過型グラスのディスプレイ、自動車用のHUD(ヘッドアップディスプレイ)などが、多く展示されていました。

ロボットは、こちらも進化していて、クラウドのAIと連携した様々な接客や介護、見守り用のロボットが展示されていました。
 ちょっと気になることといえば、自動車以外の分野で日本企業の存在感が希薄に感じられたことです。各社とも、そこそこの規模で展示はしているものの、内容はかなり絞り込んだ印象を受けました。一方で、存在感を年々増しているのが韓国や中国の企業です。大手企業のブースは総合的な展示で、かつての日本メーカーを彷彿とさせます。まさに、Before/Afterな感じです。また、各国とも、国が支援した形で、自国の企業を集めた展示コーナーを作っていて、様々な新興企業が展示をしていました。日本からはJETROが、同じようなブースを構えていましたが、ちょっと存在感に欠ける印象でした。

一方、今回参加した(この原稿はサンフランシスコで書いているのですが)RSAコンファレンスは、冒頭から「混沌」に包まれていました。


今年参加した二つの大きなイベントで、なんとなく対照的な未来像を見ました。ひとつは1月に毎年ラスベガスで行われる世界最大規模の家電ショーであるCES、もう一つは2月にサンフランシスコで開かれた、これも毎年恒例のRSAコンファレンスです。

前者は、コンシューマ向けの電子製品や最新テクノロジーが満載、自動運転車からテレビ、スマート家電、3Dプリンター、そしてゲーム機まで、様々な製品やコンセプト展示が、ところ狭しと並びます。


ロボットは、こちらも進化していて、クラウドのAIと連携した様々な接客や介護、見守り用のロボットが展示されていました。


さておき、CESでは、未来はこんなに素晴らしい・・・といった印象が大きく、かつて少年時代に夢見た未来像がどんどん実際のものになっていくという「わくわく感」があります。それが、CESを見に行きたいという最も大きな理由なのです。もちろん、こうした技術の爆発的進歩や拡大に対して危惧がないわけではありませんが、それらをどうにか解決して「手に入れたい未来」がそこにあるのです。
◇

初日に行われた、一連のキーノートで受けた印象は、まさに「混沌」です。端的にまとめれば、「技術の爆発的な進化が混沌を生み、様々な想定外を含むセキュリティ問題が発生するだろう」という予言です。

そして、一連のキーノートから得た「結論」は、「これから来る困難な時代に、我々は協力して臨まなければならない」というものでした。つまり、「何が起きるか予想もできないから、とにかくみんなでかんばろう」という、ちょっと精神論めいたイメージです。

そこまで暗いイメージを作り上げるのは、やりすぎだろう・・・と感じたのですが、FUDじゃないか、という前に、我々の業界の現状をもう一度考えてみる必要があるのかもしれません。実際、CESで見た技術の爆発は非常に印象的です。各分野の技術を引っ張っているのは、いずれも世界トップレベルの研究者や技術者です。さらに、これからAIがそうした進歩を後押しする時代になれば、進歩はさらに加速するでしょう。いわゆる「シンギュラリティー」(技術的特異点)は、2045年よりも、ずっと早く訪れるかもしれません。そんな技術の進歩の最先端に対し、セキュリティの「専門家」は何ができるのでしょうか。

自ら手を下すにはハイレベル過ぎる領域です。基本は述べられても、実際の実装や現場での対応は多くの「セキュリティ専門家」には非常に困難な仕事になるでしょう。まして、我々が相手にするのは、そうした最先端技術を「使う」側の人たちです。我々同様、彼らもそうした技術の中身や本質を理解することは困難です。そういう意味では、「セキュリティ屋」さんたちが暗くなってしまうのは当然なのかもしれません。一方、攻撃者は、少数精鋭で、その分野を極めてくるはずです。そうなれば、核ミサイルを木の盾で防ごうとするようなもので、まったくもって歯が立たないでしょう。もちろん、迎撃ミサイルを作ることは可能です。しかし、そのためには、攻撃側と同じレベルの(狭い分野での)高度な技術知識が必要です。しかし、人材の面から言えば、そうした「専門家」の大量育成は不可能です。(CTFなどで育成できるレベルの人材ではありません)一方で、守るべき前線は広大で、どれだけ人がいても足りません。つまり、こうした非対称性の拡大が、これから起きようとしている(と彼らが言っている)「混沌」の本質なのかもしれません。つまり、今回のRSAコンファレンスで感じた「混沌」は、すなわち「セキュリティ業界」の行き詰まり感なのだろうと思うのです。
◇
さて、こうした両極端を目にしたわけですが、どちらが・・・という議論は、おそらく不毛でしょう。なぜならば、どちらも現実だからです。そして、我々が欲しいのは「明るい未来」です。ならば、どうすれば「混沌」を解消して、明るい未来を手に入れられるのでしょうか。少なくとも我々は、「不都合な現実」をたくさん知っています。でも、いまやそれらの多くは我々には(少なくとも技術的には)どうしようもありません。そろそろ、我々は「セキュリティ業界」という枠を崩して、ITという大海原に散らばっていく必要があるのかもしれません。そうして、様々な分野の技術者や専門家と協力して、それぞれの分野におけるセキュリティの底上げを「内部から」していく必要があるのだろうと思うのです。今回、RSAコンファレンスに参加して、こうした思いを強くした次第です。
2016年10月4日火曜日
執筆書籍「IT管理者のための情報セキュリティガイド」が出版されました
エクスジェンネットワークス株式会社様とのコラボで出版した、執筆書籍「IT管理者のための情報セキュリティガイド」がインプレスR&Dの Next Publishing から出版されました。Kindole, Kobo,i-Booksなど電子書籍版の他、Amazon オンデマンド印刷サービスを使用して、印刷本としての購入も可能です。
以下、まえがきを転載しておきますので、興味があれば是非、ご覧ください。
はじめに
商用化から20 年以上が経過し、いまやインターネットは生活やビジネスに不可欠な基盤となっています。その一方で、インターネットを舞台とした犯罪や事件、事故は毎日のように発生し、私たちのビジネスや生活を脅かしています。そのような中、セキュリティの知識や経験を有する「専門家」の不足が叫ばれ、育成のための施策も徐々に拡大しつつあります。
しかしながら、セキュリティ専門家の育成、とりわけ現場を理解し、適切な対策をアドバイスできる経験をもった人材の育成は簡単ではありません。また、こうした人材にはセキュリティの知識だけでなく、コンピュータやネットワークに関する基本的な知識や経験が不可欠です。このような専門家の不足を補う最善の方法は、現場を知り抜いたIT エンジニアや管理者の皆さんに、自らの仕事の一部としてセキュリティに関する役割を担っていただくことではないかと、私は思っています。
そもそもIT分野におけるセキュリティは、たとえばネットワークやサーバの管理・運用と密接に結びついています。これらとセキュリティを分けて考える理由はありません。むしろ、実際の管理・運用にセキュリティ要素を組み込むことは、極めて自然なことのように見えます。多くのITエンジニアや管理者が、今の仕事にセキュリティという塩味を少しきかせるだけで、不足しているといわれている「専門家」の大部分はカバーできるだろうと筆者は考えているのです。
現場のITエンジニアがセキュリティを学ぶ場合、まずは自分の守備範囲のセキュリティから学ぶとよいでしょう。たとえば最近のネットワークエンジニアには、ファイアウォールやUTMなどのセキュリティ機器を扱う機会もあるはずです。設計段階でネットワークセグメントの構成を少し変えるだけで、リスクを大きく減らせる場合も少なくありません。それは、むしろ自分の専門領域のスキルアップとして捉えることができます。また、IT管理者やマネージャはセキュリティ全般について広くエッセンスを知っておく必要がありますが、必ずしも各分野を深める必要はありません。各分野のエンジニアがセキュリティ要素を自分の仕事に取り込めていれば、管理者はそれらを俯瞰して調整する役割に徹することができるからです。
本書は、IT管理者が意識すべき情報セキュリティ上のポイントを網羅的に解説するものです。特に第1 章では、中規模から小規模組織におけるIT管理者が、最低限留意すべき情報セキュリティ上の項目を中心に据えて解説しています。IT管理者は、さらに、セキュリティの基本であるリスク管理について学ぶことで、これを従来のITリスクの一部として捉えることもできるでしょう。
一方で、IT エンジニアは自分の役割に応じ、必要な箇所を読むことができます。個々の分野についての技術的な基本事項や実際のオペレーションを押さえているエンジニアであれば、この内容から実装に結びつけることは難しくないでしょう。このため本書では、読者は基本的なサーバ用オペレーティングシステムや、ネットワークに関する知識を有していることを前提としています。また、個々の製品やサービスなどの実装に依存する内容については、一部を除き踏み込んでいませんので、それぞれのマニュアルなどを参照してください。
本書が、ITの現場におられる皆さんのスキルアップやキャリアアップに繋がることを願ってやみません。
2016 年9 月
二木真明
以下、まえがきを転載しておきますので、興味があれば是非、ご覧ください。
はじめに
商用化から20 年以上が経過し、いまやインターネットは生活やビジネスに不可欠な基盤となっています。その一方で、インターネットを舞台とした犯罪や事件、事故は毎日のように発生し、私たちのビジネスや生活を脅かしています。そのような中、セキュリティの知識や経験を有する「専門家」の不足が叫ばれ、育成のための施策も徐々に拡大しつつあります。
しかしながら、セキュリティ専門家の育成、とりわけ現場を理解し、適切な対策をアドバイスできる経験をもった人材の育成は簡単ではありません。また、こうした人材にはセキュリティの知識だけでなく、コンピュータやネットワークに関する基本的な知識や経験が不可欠です。このような専門家の不足を補う最善の方法は、現場を知り抜いたIT エンジニアや管理者の皆さんに、自らの仕事の一部としてセキュリティに関する役割を担っていただくことではないかと、私は思っています。
そもそもIT分野におけるセキュリティは、たとえばネットワークやサーバの管理・運用と密接に結びついています。これらとセキュリティを分けて考える理由はありません。むしろ、実際の管理・運用にセキュリティ要素を組み込むことは、極めて自然なことのように見えます。多くのITエンジニアや管理者が、今の仕事にセキュリティという塩味を少しきかせるだけで、不足しているといわれている「専門家」の大部分はカバーできるだろうと筆者は考えているのです。
現場のITエンジニアがセキュリティを学ぶ場合、まずは自分の守備範囲のセキュリティから学ぶとよいでしょう。たとえば最近のネットワークエンジニアには、ファイアウォールやUTMなどのセキュリティ機器を扱う機会もあるはずです。設計段階でネットワークセグメントの構成を少し変えるだけで、リスクを大きく減らせる場合も少なくありません。それは、むしろ自分の専門領域のスキルアップとして捉えることができます。また、IT管理者やマネージャはセキュリティ全般について広くエッセンスを知っておく必要がありますが、必ずしも各分野を深める必要はありません。各分野のエンジニアがセキュリティ要素を自分の仕事に取り込めていれば、管理者はそれらを俯瞰して調整する役割に徹することができるからです。
本書は、IT管理者が意識すべき情報セキュリティ上のポイントを網羅的に解説するものです。特に第1 章では、中規模から小規模組織におけるIT管理者が、最低限留意すべき情報セキュリティ上の項目を中心に据えて解説しています。IT管理者は、さらに、セキュリティの基本であるリスク管理について学ぶことで、これを従来のITリスクの一部として捉えることもできるでしょう。
一方で、IT エンジニアは自分の役割に応じ、必要な箇所を読むことができます。個々の分野についての技術的な基本事項や実際のオペレーションを押さえているエンジニアであれば、この内容から実装に結びつけることは難しくないでしょう。このため本書では、読者は基本的なサーバ用オペレーティングシステムや、ネットワークに関する知識を有していることを前提としています。また、個々の製品やサービスなどの実装に依存する内容については、一部を除き踏み込んでいませんので、それぞれのマニュアルなどを参照してください。
本書が、ITの現場におられる皆さんのスキルアップやキャリアアップに繋がることを願ってやみません。
2016 年9 月
二木真明
ID&ITマネジメントコンファレンス2016で講演しました
今年もID&ITマネジメントコンファレンス2016で講演しました。
昨年に引き続き、IoTにおけるIDマネジメント、認証、アクセス制御などの課題についてお話ししています。以下にノート付き資料(PDF)がありますのでご覧ください。
IoTとIdentityを考える
昨年に引き続き、IoTにおけるIDマネジメント、認証、アクセス制御などの課題についてお話ししています。以下にノート付き資料(PDF)がありますのでご覧ください。
IoTとIdentityを考える
2016年6月30日木曜日
執筆協力本「IoTセキュリティ ~インシデントから開発の実際まで~」 日経BP社
執筆協力した書籍が出版されました。
日経BP社刊 「IoTセキュリティ」
~インシデントから開発の実際まで~
第3部3-3 IoTシステムのリスク評価を考える を私が執筆しています。
これは、CSAジャパン(Cloud Security Alliance 日本支部)のIoT WGで発行した「IoTインシデントの影響評価に関する考察」の解説です。
また、3-2IoTのセキュリティを守る7つの管理策 はCSAジャパンのIoT WG共著となっています。定価3万円と、ちょっとお値段が張りますが、ご覧いただければ幸いです。
日経BP社刊 「IoTセキュリティ」
~インシデントから開発の実際まで~
第3部3-3 IoTシステムのリスク評価を考える を私が執筆しています。
これは、CSAジャパン(Cloud Security Alliance 日本支部)のIoT WGで発行した「IoTインシデントの影響評価に関する考察」の解説です。
また、3-2IoTのセキュリティを守る7つの管理策 はCSAジャパンのIoT WG共著となっています。定価3万円と、ちょっとお値段が張りますが、ご覧いただければ幸いです。
2016年3月13日日曜日
RSA Conference US 2016 と CSA Summit参加記
先日、2月29日から3月4日の日程でサンフランシスコへ行ってきました。目的は、RSA Conference US 2016への参加です。また、そのプレイベントとして開催される CSA Summit 2016 や、その他の CSA (Cloud Security Alliance)関連のイベントにも併せて参加してきました。サンフランシスコは2013年以来3年ぶりの訪問でした。会場はダウンタウンにあるモスコーンコンベンションセンターをほぼすべて使って行われました。展示会を含めた参加者は4万人を超えるという巨大コンファレンスです。セッション内容も多岐にわたり、とうてい一人ですべてをカバーできません。今回、私は現在の自分のテーマでもあるクラウドやIoTに関するセッションを中心に聴くことにしました。


2月29日は、RSAのプレイベントであるCSA Summitに参加してきました。私自身、CSAでの活動も行っているため、関係者との顔合わせや情報交換の場としての意味合いも少なくないイベントです。今年のイベントでの大きなテーマのひとつが、CASB (Cloud Access Security Broker)です。CASBは、おおざっぱに言えば、企業内システム(オンプレミス)と様々なクラウドサービスに関するアクセスとセキュリティを統合管理しようという考え方です。日本ではまだまだ普及していませんが、米国などでは、オンプレミスシステムとクラウドサービスを組み合わせて企業システムを作る(ハイブリッドクラウドの)ための、Cloud Brokerというサービスが普及しつつあります。企業システムの「機能」の一部としてクラウドサービスをAPIベースで統合し、一体化するものですが、CASBはこれをセキュリティに拡張したもので、モバイルも含めたシステムへのアクセスとセキュリティ管理を一元化するものです。既に、こうしたソリューションやクラウドサービスを展開するベンダも複数登場しており、今年あたりは盛り上がってきそうなテーマになりそうです。

CSAでは、クラウドにもからめて、モバイルやIoTに関するリサーチ活動も盛んで、そうした内容に関する講演も行われました。ネットワークを利用するシステムの多くが自動化される結果、やがてインターネットトラフックの大部分が人間が介在しない通信になるという予測も有り、その影響はセキュリティの世界にも及びます。2020年代、我々の最大の脅威も、「悪のAI」になっているかもしれません。

RSAコンファレンス初日である3月1日は、午前中、派手なオープニングに続き、多くのキーノート講演が行われました。毎年恒例の暗号学者によるパネルもあり、皆さんご存じの、Diffie, Hellman 両氏も登壇しました。計算の難しさに依存する現代暗号における目下の脅威が桁違いの演算能力を持った量子コンピュータであることは間違いなく、最近では、量子コンピュータの演算能力に対する既存アルゴリズムの問題や、それに耐えられるような暗号アルゴリズムの研究も始まっているようです。ただ、パネリストの見方はいくぶん楽観的な印象を受けました。


このほか、様々なセッションで話題になっていたのが、アップルとFBIの問題です。この問題は、ある意味で自由主義国アメリカの根幹にかかわる議論でもあり、多くのスピーカーが取り上げていました。おおむね、バックドアを仕掛けることについては否定的な意見が多いようですが、一方で犯罪捜査やテロ対策のための障害となることを防ぐという意味合いでは難しい問題も多く、今後の米国での議論を注視しておく必要がありそうです。
2日目は、ちょっとRSA本体を離れて、CSAのリサーチワーキンググループのミーティングに参加してきました。

こちらでは、現在進行しているCSAの様々なリサーチWGやプロジェクトの現状報告と方向性が発表され、議論が行われました。CSAのリサーチの柱は、なんと言ってもクラウドセキュリティに関するガイダンスやCCM(Cloud Control Matrix)というクラウドセキュリティの要件と様々なセキュリティ標準とのマッピング文書、それを基盤としたSTARレジストリや認証制度の基本となるOCF(Open Certificate Framework)などですが、これらに加え、CASB, IoTなどのリサーチも、こうした部分に取り組むベンダ関係者や様々な国、地域のこうした動きに関わっている人たちが集まって盛り上がりを見せています。私も関係しているIoTワーキンググループでは、特に米国での動きが速く、多くの関連文書をとりまとめて公開しています。こうした文書は、FCCなどの基準策定に影響を与えているばかりでなく、最近では、CSAとFHWA(Federal HighWay Agency)が共同でコネクテッドカーのセキュリティ検討を行うといった動きも始まっています。


今回はRSAコンファレンスでもIoT関連のトラックはどれも人気でした。IoTシステムへのサイバー攻撃が現実化し、海外ではセキュリティの弱い家庭用機器にマルウエアが送り込まれる事例が激増しているほか、ウクライナではサイバー攻撃で発電所が停止するという事態も発生する中で、爆発的に広がるIoTの波にセキュリティが追いついていない現実が浮き彫りになっています。
会場の一角に、Technology Sandboxというコーナーがあるのですが、ここでは、DEFCONばりに、制御システム攻撃のデモや、様々な家庭用IoT機器の展示などが行われていました。


ここでは、ミニセッションが開かれていましたが、FCCによる5G通信のセキュリティの取り組みなども紹介されていました。高度な通信制御を必要とするネットワークの安全性はもとより、IoT利用などを念頭に様々なセキュリティ面での仕様を盛り込む必要があり、早い段階からセキュリティ専門家を入れた検討が重要だとの話がありました。「ここにいる方々のアイデアを是非聞かせて欲しい。どんなアイデアでも私たちにメールしてもらえると助かる」というお役所らしからぬ彼らのスタンスに感銘を受けた次第です。

最終日のセッションで印象に残ったのは、ロシアの犯罪組織によるバンキングマルウエア拡散の手口に関するセッションでした。改ざん可能なサイトの一覧や、そのためのツールキットのパッケージが闇市場で売られ、犯罪組織がそれを買って実際に犯罪に使用するというサプライチェインとエコシステムができあがっていて、しかもシステム自体が非常によくできていると言う話を聞くと危機感が募ります。

セキュリティ業界最大級の展示会もまた、楽しみのひとつです。以前は、セキュリティ機器やソリューションを中心に見ていましたが、最近は、サービス、特に情報提供、インテリジェンス系のサービスに興味があります。今回も多くのベンダがThreat Intelligence サービスに関する展示を行っていました。ただ、こうしたサービスをユーザが利用して何をするのか、というあたりがいまひとつ見えず、特に日本のユーザにとっては選択が難しいだろうなと思った次第です。脅威情報は、最終的に、それがユーザ側での対抗アクションに結びついてこそ意味があるものなので、情報収集もさることながら、それをどう使っていくのかと言う面で、利用者側の成熟度を上げていく必要があるだろうと思った次第です。

さて、およそ一週間、あっという間に過ぎ去ったサンフランシスコでの時間でした。

私自身にとって、こうした情報収集は仕事上の様々な発想のベースとなり、非常に有益なものです。皆さんも機会があれば、是非参加してみてください。久々のサンフランシスコ、ちょっとお天気が悪い日もありましたが、合間に少し街を歩いてみたりもしました。また、来る日を楽しみに、心のカケラを一つ残して、サンフランシスコを後にした次第です。


CSAでは、クラウドにもからめて、モバイルやIoTに関するリサーチ活動も盛んで、そうした内容に関する講演も行われました。ネットワークを利用するシステムの多くが自動化される結果、やがてインターネットトラフックの大部分が人間が介在しない通信になるという予測も有り、その影響はセキュリティの世界にも及びます。2020年代、我々の最大の脅威も、「悪のAI」になっているかもしれません。

RSAコンファレンス初日である3月1日は、午前中、派手なオープニングに続き、多くのキーノート講演が行われました。毎年恒例の暗号学者によるパネルもあり、皆さんご存じの、Diffie, Hellman 両氏も登壇しました。計算の難しさに依存する現代暗号における目下の脅威が桁違いの演算能力を持った量子コンピュータであることは間違いなく、最近では、量子コンピュータの演算能力に対する既存アルゴリズムの問題や、それに耐えられるような暗号アルゴリズムの研究も始まっているようです。ただ、パネリストの見方はいくぶん楽観的な印象を受けました。
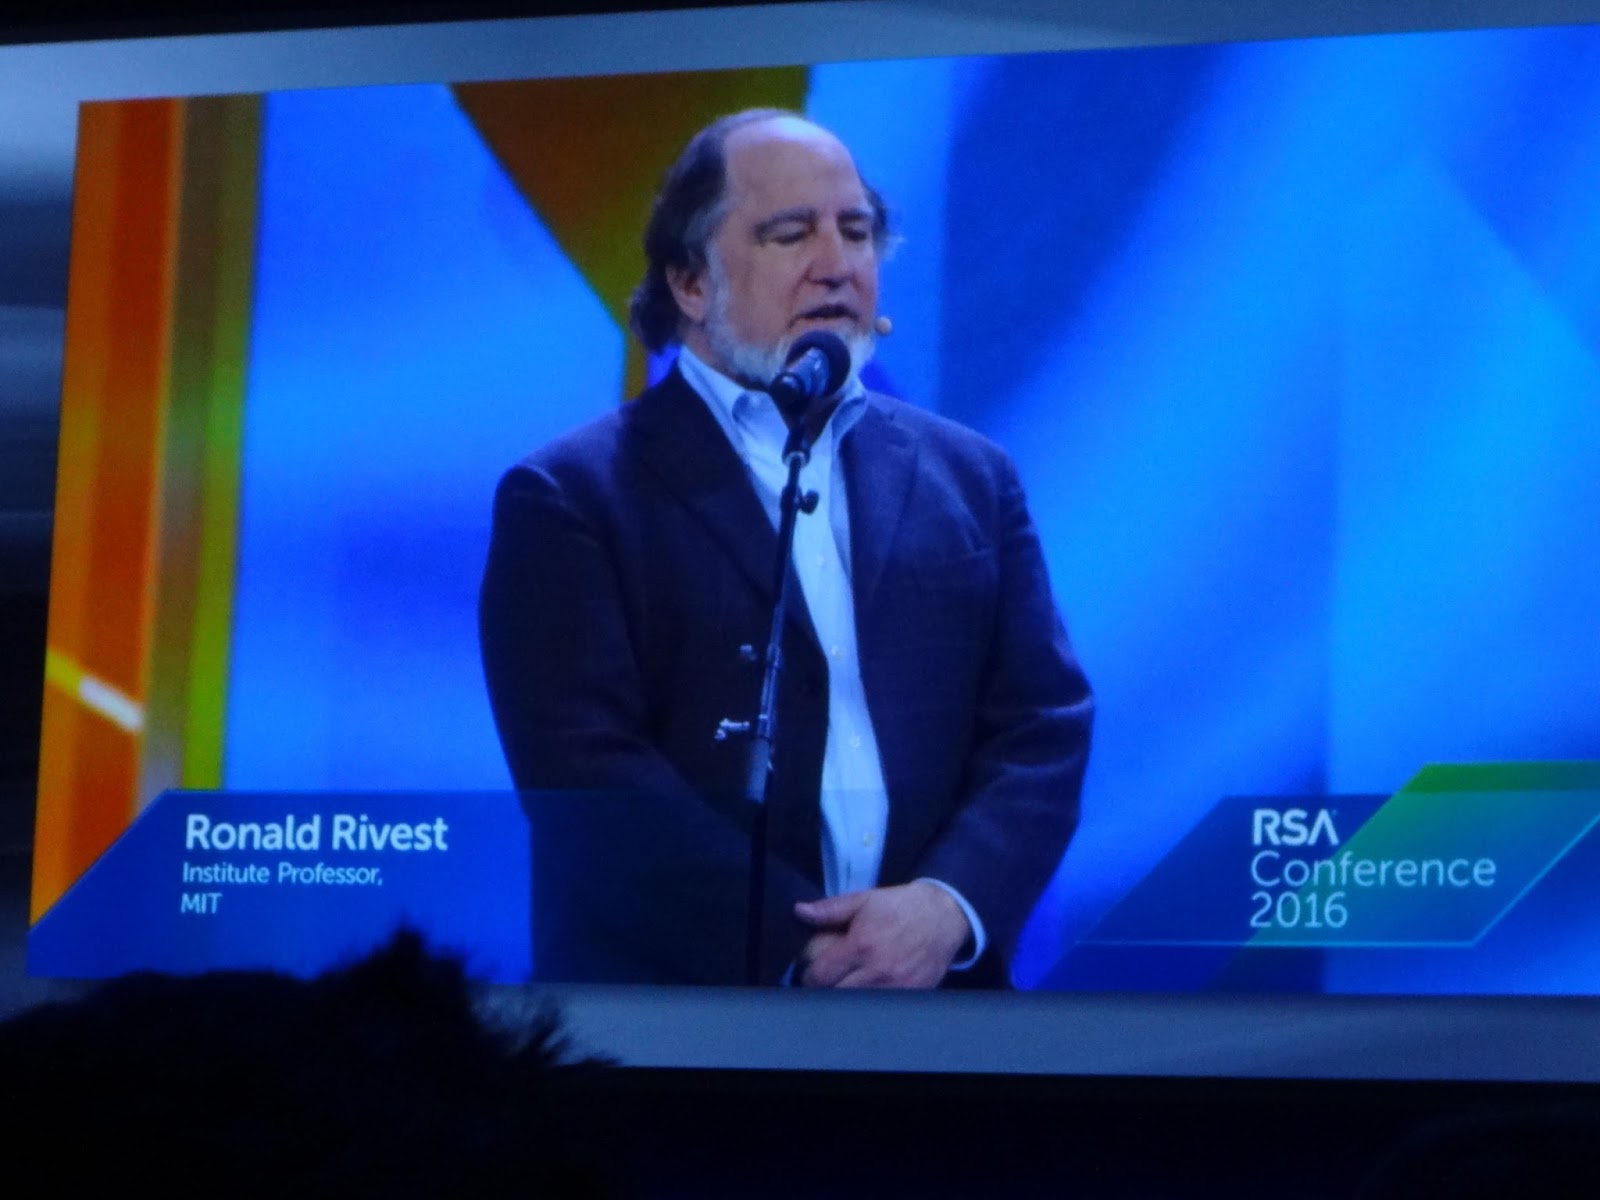

このほか、様々なセッションで話題になっていたのが、アップルとFBIの問題です。この問題は、ある意味で自由主義国アメリカの根幹にかかわる議論でもあり、多くのスピーカーが取り上げていました。おおむね、バックドアを仕掛けることについては否定的な意見が多いようですが、一方で犯罪捜査やテロ対策のための障害となることを防ぐという意味合いでは難しい問題も多く、今後の米国での議論を注視しておく必要がありそうです。
2日目は、ちょっとRSA本体を離れて、CSAのリサーチワーキンググループのミーティングに参加してきました。

こちらでは、現在進行しているCSAの様々なリサーチWGやプロジェクトの現状報告と方向性が発表され、議論が行われました。CSAのリサーチの柱は、なんと言ってもクラウドセキュリティに関するガイダンスやCCM(Cloud Control Matrix)というクラウドセキュリティの要件と様々なセキュリティ標準とのマッピング文書、それを基盤としたSTARレジストリや認証制度の基本となるOCF(Open Certificate Framework)などですが、これらに加え、CASB, IoTなどのリサーチも、こうした部分に取り組むベンダ関係者や様々な国、地域のこうした動きに関わっている人たちが集まって盛り上がりを見せています。私も関係しているIoTワーキンググループでは、特に米国での動きが速く、多くの関連文書をとりまとめて公開しています。こうした文書は、FCCなどの基準策定に影響を与えているばかりでなく、最近では、CSAとFHWA(Federal HighWay Agency)が共同でコネクテッドカーのセキュリティ検討を行うといった動きも始まっています。


今回はRSAコンファレンスでもIoT関連のトラックはどれも人気でした。IoTシステムへのサイバー攻撃が現実化し、海外ではセキュリティの弱い家庭用機器にマルウエアが送り込まれる事例が激増しているほか、ウクライナではサイバー攻撃で発電所が停止するという事態も発生する中で、爆発的に広がるIoTの波にセキュリティが追いついていない現実が浮き彫りになっています。
会場の一角に、Technology Sandboxというコーナーがあるのですが、ここでは、DEFCONばりに、制御システム攻撃のデモや、様々な家庭用IoT機器の展示などが行われていました。


ここでは、ミニセッションが開かれていましたが、FCCによる5G通信のセキュリティの取り組みなども紹介されていました。高度な通信制御を必要とするネットワークの安全性はもとより、IoT利用などを念頭に様々なセキュリティ面での仕様を盛り込む必要があり、早い段階からセキュリティ専門家を入れた検討が重要だとの話がありました。「ここにいる方々のアイデアを是非聞かせて欲しい。どんなアイデアでも私たちにメールしてもらえると助かる」というお役所らしからぬ彼らのスタンスに感銘を受けた次第です。

最終日のセッションで印象に残ったのは、ロシアの犯罪組織によるバンキングマルウエア拡散の手口に関するセッションでした。改ざん可能なサイトの一覧や、そのためのツールキットのパッケージが闇市場で売られ、犯罪組織がそれを買って実際に犯罪に使用するというサプライチェインとエコシステムができあがっていて、しかもシステム自体が非常によくできていると言う話を聞くと危機感が募ります。

セキュリティ業界最大級の展示会もまた、楽しみのひとつです。以前は、セキュリティ機器やソリューションを中心に見ていましたが、最近は、サービス、特に情報提供、インテリジェンス系のサービスに興味があります。今回も多くのベンダがThreat Intelligence サービスに関する展示を行っていました。ただ、こうしたサービスをユーザが利用して何をするのか、というあたりがいまひとつ見えず、特に日本のユーザにとっては選択が難しいだろうなと思った次第です。脅威情報は、最終的に、それがユーザ側での対抗アクションに結びついてこそ意味があるものなので、情報収集もさることながら、それをどう使っていくのかと言う面で、利用者側の成熟度を上げていく必要があるだろうと思った次第です。

さて、およそ一週間、あっという間に過ぎ去ったサンフランシスコでの時間でした。

私自身にとって、こうした情報収集は仕事上の様々な発想のベースとなり、非常に有益なものです。皆さんも機会があれば、是非参加してみてください。久々のサンフランシスコ、ちょっとお天気が悪い日もありましたが、合間に少し街を歩いてみたりもしました。また、来る日を楽しみに、心のカケラを一つ残して、サンフランシスコを後にした次第です。
登録:
投稿 (Atom)