今年もID&ITマネジメントコンファレンス2016で講演しました。
昨年に引き続き、IoTにおけるIDマネジメント、認証、アクセス制御などの課題についてお話ししています。以下にノート付き資料(PDF)がありますのでご覧ください。
IoTとIdentityを考える
2016年10月4日火曜日

2016年6月30日木曜日
執筆協力本「IoTセキュリティ ~インシデントから開発の実際まで~」 日経BP社
執筆協力した書籍が出版されました。
日経BP社刊 「IoTセキュリティ」
~インシデントから開発の実際まで~
第3部3-3 IoTシステムのリスク評価を考える を私が執筆しています。
これは、CSAジャパン(Cloud Security Alliance 日本支部)のIoT WGで発行した「IoTインシデントの影響評価に関する考察」の解説です。
また、3-2IoTのセキュリティを守る7つの管理策 はCSAジャパンのIoT WG共著となっています。定価3万円と、ちょっとお値段が張りますが、ご覧いただければ幸いです。
日経BP社刊 「IoTセキュリティ」
~インシデントから開発の実際まで~
第3部3-3 IoTシステムのリスク評価を考える を私が執筆しています。
これは、CSAジャパン(Cloud Security Alliance 日本支部)のIoT WGで発行した「IoTインシデントの影響評価に関する考察」の解説です。
また、3-2IoTのセキュリティを守る7つの管理策 はCSAジャパンのIoT WG共著となっています。定価3万円と、ちょっとお値段が張りますが、ご覧いただければ幸いです。
2016年3月13日日曜日
RSA Conference US 2016 と CSA Summit参加記
先日、2月29日から3月4日の日程でサンフランシスコへ行ってきました。目的は、RSA Conference US 2016への参加です。また、そのプレイベントとして開催される CSA Summit 2016 や、その他の CSA (Cloud Security Alliance)関連のイベントにも併せて参加してきました。サンフランシスコは2013年以来3年ぶりの訪問でした。会場はダウンタウンにあるモスコーンコンベンションセンターをほぼすべて使って行われました。展示会を含めた参加者は4万人を超えるという巨大コンファレンスです。セッション内容も多岐にわたり、とうてい一人ですべてをカバーできません。今回、私は現在の自分のテーマでもあるクラウドやIoTに関するセッションを中心に聴くことにしました。


2月29日は、RSAのプレイベントであるCSA Summitに参加してきました。私自身、CSAでの活動も行っているため、関係者との顔合わせや情報交換の場としての意味合いも少なくないイベントです。今年のイベントでの大きなテーマのひとつが、CASB (Cloud Access Security Broker)です。CASBは、おおざっぱに言えば、企業内システム(オンプレミス)と様々なクラウドサービスに関するアクセスとセキュリティを統合管理しようという考え方です。日本ではまだまだ普及していませんが、米国などでは、オンプレミスシステムとクラウドサービスを組み合わせて企業システムを作る(ハイブリッドクラウドの)ための、Cloud Brokerというサービスが普及しつつあります。企業システムの「機能」の一部としてクラウドサービスをAPIベースで統合し、一体化するものですが、CASBはこれをセキュリティに拡張したもので、モバイルも含めたシステムへのアクセスとセキュリティ管理を一元化するものです。既に、こうしたソリューションやクラウドサービスを展開するベンダも複数登場しており、今年あたりは盛り上がってきそうなテーマになりそうです。

CSAでは、クラウドにもからめて、モバイルやIoTに関するリサーチ活動も盛んで、そうした内容に関する講演も行われました。ネットワークを利用するシステムの多くが自動化される結果、やがてインターネットトラフックの大部分が人間が介在しない通信になるという予測も有り、その影響はセキュリティの世界にも及びます。2020年代、我々の最大の脅威も、「悪のAI」になっているかもしれません。

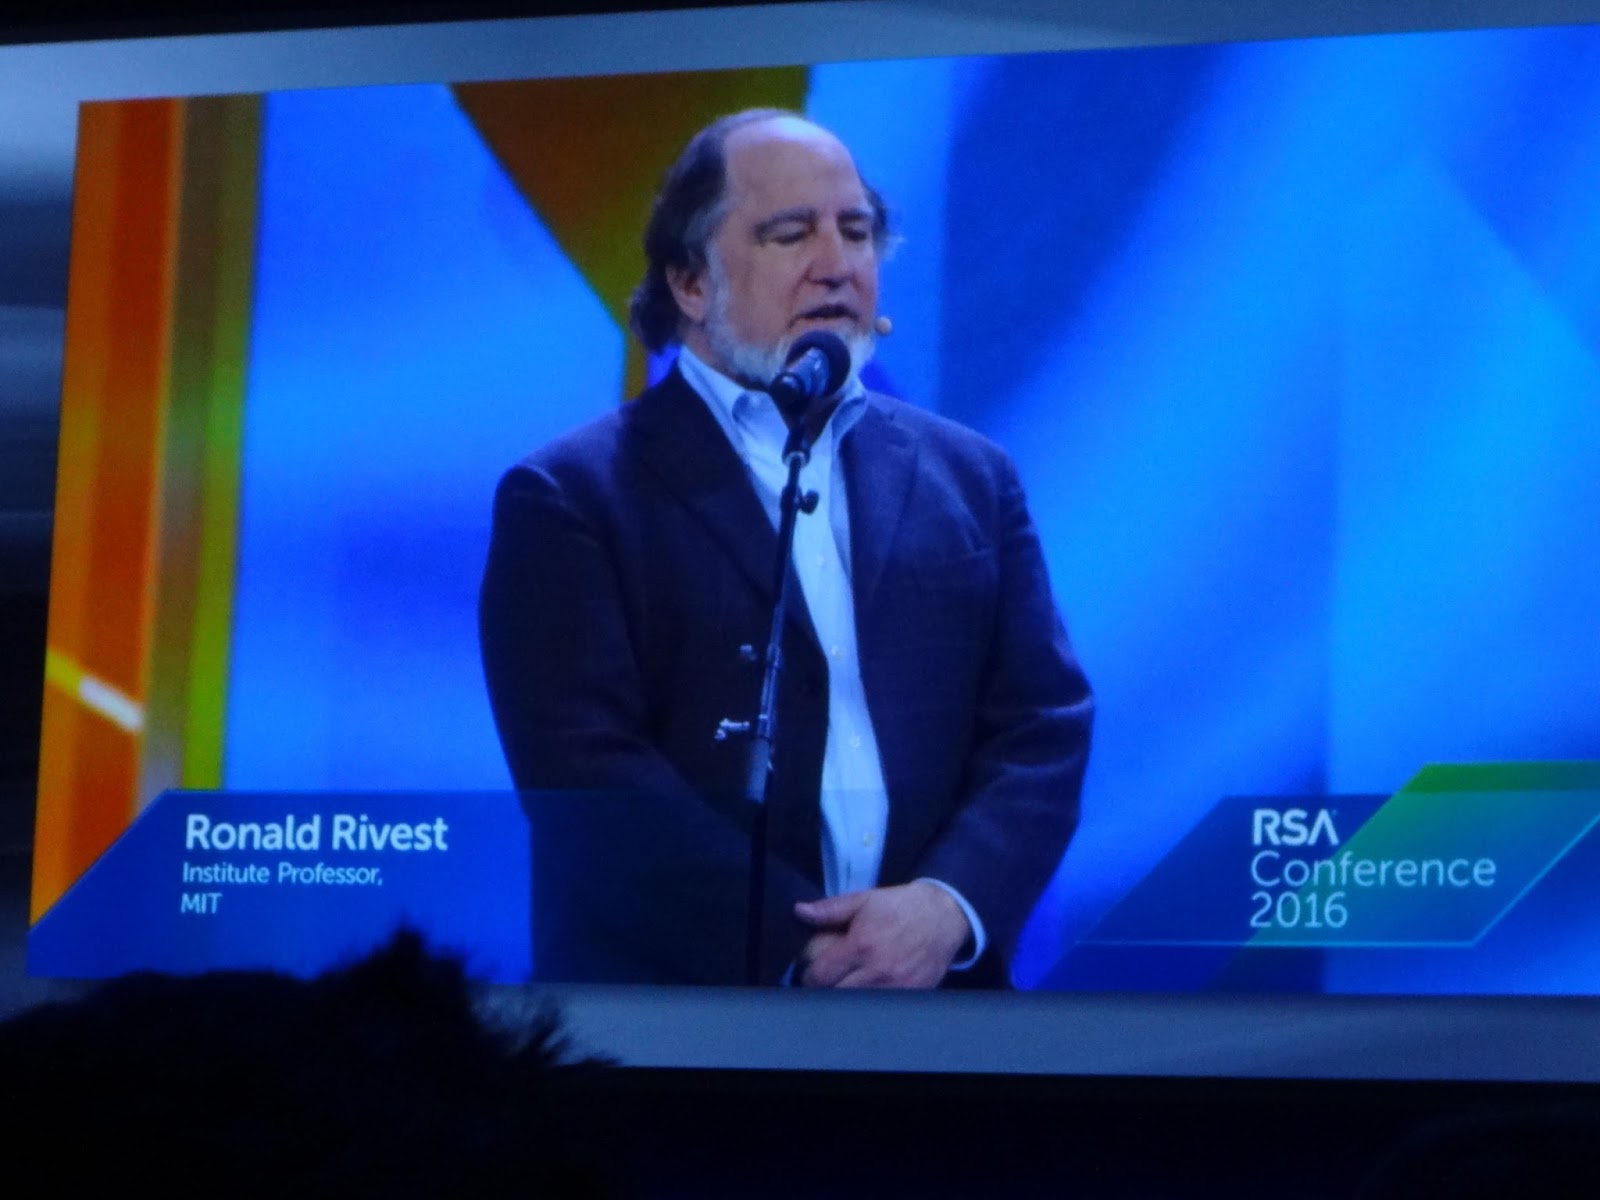
RSAコンファレンス初日である3月1日は、午前中、派手なオープニングに続き、多くのキーノート講演が行われました。毎年恒例の暗号学者によるパネルもあり、皆さんご存じの、Diffie, Hellman 両氏も登壇しました。計算の難しさに依存する現代暗号における目下の脅威が桁違いの演算能力を持った量子コンピュータであることは間違いなく、最近では、量子コンピュータの演算能力に対する既存アルゴリズムの問題や、それに耐えられるような暗号アルゴリズムの研究も始まっているようです。ただ、パネリストの見方はいくぶん楽観的な印象を受けました。


このほか、様々なセッションで話題になっていたのが、アップルとFBIの問題です。この問題は、ある意味で自由主義国アメリカの根幹にかかわる議論でもあり、多くのスピーカーが取り上げていました。おおむね、バックドアを仕掛けることについては否定的な意見が多いようですが、一方で犯罪捜査やテロ対策のための障害となることを防ぐという意味合いでは難しい問題も多く、今後の米国での議論を注視しておく必要がありそうです。
2日目は、ちょっとRSA本体を離れて、CSAのリサーチワーキンググループのミーティングに参加してきました。

こちらでは、現在進行しているCSAの様々なリサーチWGやプロジェクトの現状報告と方向性が発表され、議論が行われました。CSAのリサーチの柱は、なんと言ってもクラウドセキュリティに関するガイダンスやCCM(Cloud Control Matrix)というクラウドセキュリティの要件と様々なセキュリティ標準とのマッピング文書、それを基盤としたSTARレジストリや認証制度の基本となるOCF(Open Certificate Framework)などですが、これらに加え、CASB, IoTなどのリサーチも、こうした部分に取り組むベンダ関係者や様々な国、地域のこうした動きに関わっている人たちが集まって盛り上がりを見せています。私も関係しているIoTワーキンググループでは、特に米国での動きが速く、多くの関連文書をとりまとめて公開しています。こうした文書は、FCCなどの基準策定に影響を与えているばかりでなく、最近では、CSAとFHWA(Federal HighWay Agency)が共同でコネクテッドカーのセキュリティ検討を行うといった動きも始まっています。


今回はRSAコンファレンスでもIoT関連のトラックはどれも人気でした。IoTシステムへのサイバー攻撃が現実化し、海外ではセキュリティの弱い家庭用機器にマルウエアが送り込まれる事例が激増しているほか、ウクライナではサイバー攻撃で発電所が停止するという事態も発生する中で、爆発的に広がるIoTの波にセキュリティが追いついていない現実が浮き彫りになっています。
会場の一角に、Technology Sandboxというコーナーがあるのですが、ここでは、DEFCONばりに、制御システム攻撃のデモや、様々な家庭用IoT機器の展示などが行われていました。


ここでは、ミニセッションが開かれていましたが、FCCによる5G通信のセキュリティの取り組みなども紹介されていました。高度な通信制御を必要とするネットワークの安全性はもとより、IoT利用などを念頭に様々なセキュリティ面での仕様を盛り込む必要があり、早い段階からセキュリティ専門家を入れた検討が重要だとの話がありました。「ここにいる方々のアイデアを是非聞かせて欲しい。どんなアイデアでも私たちにメールしてもらえると助かる」というお役所らしからぬ彼らのスタンスに感銘を受けた次第です。

最終日のセッションで印象に残ったのは、ロシアの犯罪組織によるバンキングマルウエア拡散の手口に関するセッションでした。改ざん可能なサイトの一覧や、そのためのツールキットのパッケージが闇市場で売られ、犯罪組織がそれを買って実際に犯罪に使用するというサプライチェインとエコシステムができあがっていて、しかもシステム自体が非常によくできていると言う話を聞くと危機感が募ります。

セキュリティ業界最大級の展示会もまた、楽しみのひとつです。以前は、セキュリティ機器やソリューションを中心に見ていましたが、最近は、サービス、特に情報提供、インテリジェンス系のサービスに興味があります。今回も多くのベンダがThreat Intelligence サービスに関する展示を行っていました。ただ、こうしたサービスをユーザが利用して何をするのか、というあたりがいまひとつ見えず、特に日本のユーザにとっては選択が難しいだろうなと思った次第です。脅威情報は、最終的に、それがユーザ側での対抗アクションに結びついてこそ意味があるものなので、情報収集もさることながら、それをどう使っていくのかと言う面で、利用者側の成熟度を上げていく必要があるだろうと思った次第です。

さて、およそ一週間、あっという間に過ぎ去ったサンフランシスコでの時間でした。

私自身にとって、こうした情報収集は仕事上の様々な発想のベースとなり、非常に有益なものです。皆さんも機会があれば、是非参加してみてください。久々のサンフランシスコ、ちょっとお天気が悪い日もありましたが、合間に少し街を歩いてみたりもしました。また、来る日を楽しみに、心のカケラを一つ残して、サンフランシスコを後にした次第です。


CSAでは、クラウドにもからめて、モバイルやIoTに関するリサーチ活動も盛んで、そうした内容に関する講演も行われました。ネットワークを利用するシステムの多くが自動化される結果、やがてインターネットトラフックの大部分が人間が介在しない通信になるという予測も有り、その影響はセキュリティの世界にも及びます。2020年代、我々の最大の脅威も、「悪のAI」になっているかもしれません。

RSAコンファレンス初日である3月1日は、午前中、派手なオープニングに続き、多くのキーノート講演が行われました。毎年恒例の暗号学者によるパネルもあり、皆さんご存じの、Diffie, Hellman 両氏も登壇しました。計算の難しさに依存する現代暗号における目下の脅威が桁違いの演算能力を持った量子コンピュータであることは間違いなく、最近では、量子コンピュータの演算能力に対する既存アルゴリズムの問題や、それに耐えられるような暗号アルゴリズムの研究も始まっているようです。ただ、パネリストの見方はいくぶん楽観的な印象を受けました。

このほか、様々なセッションで話題になっていたのが、アップルとFBIの問題です。この問題は、ある意味で自由主義国アメリカの根幹にかかわる議論でもあり、多くのスピーカーが取り上げていました。おおむね、バックドアを仕掛けることについては否定的な意見が多いようですが、一方で犯罪捜査やテロ対策のための障害となることを防ぐという意味合いでは難しい問題も多く、今後の米国での議論を注視しておく必要がありそうです。
2日目は、ちょっとRSA本体を離れて、CSAのリサーチワーキンググループのミーティングに参加してきました。

こちらでは、現在進行しているCSAの様々なリサーチWGやプロジェクトの現状報告と方向性が発表され、議論が行われました。CSAのリサーチの柱は、なんと言ってもクラウドセキュリティに関するガイダンスやCCM(Cloud Control Matrix)というクラウドセキュリティの要件と様々なセキュリティ標準とのマッピング文書、それを基盤としたSTARレジストリや認証制度の基本となるOCF(Open Certificate Framework)などですが、これらに加え、CASB, IoTなどのリサーチも、こうした部分に取り組むベンダ関係者や様々な国、地域のこうした動きに関わっている人たちが集まって盛り上がりを見せています。私も関係しているIoTワーキンググループでは、特に米国での動きが速く、多くの関連文書をとりまとめて公開しています。こうした文書は、FCCなどの基準策定に影響を与えているばかりでなく、最近では、CSAとFHWA(Federal HighWay Agency)が共同でコネクテッドカーのセキュリティ検討を行うといった動きも始まっています。


今回はRSAコンファレンスでもIoT関連のトラックはどれも人気でした。IoTシステムへのサイバー攻撃が現実化し、海外ではセキュリティの弱い家庭用機器にマルウエアが送り込まれる事例が激増しているほか、ウクライナではサイバー攻撃で発電所が停止するという事態も発生する中で、爆発的に広がるIoTの波にセキュリティが追いついていない現実が浮き彫りになっています。
会場の一角に、Technology Sandboxというコーナーがあるのですが、ここでは、DEFCONばりに、制御システム攻撃のデモや、様々な家庭用IoT機器の展示などが行われていました。


ここでは、ミニセッションが開かれていましたが、FCCによる5G通信のセキュリティの取り組みなども紹介されていました。高度な通信制御を必要とするネットワークの安全性はもとより、IoT利用などを念頭に様々なセキュリティ面での仕様を盛り込む必要があり、早い段階からセキュリティ専門家を入れた検討が重要だとの話がありました。「ここにいる方々のアイデアを是非聞かせて欲しい。どんなアイデアでも私たちにメールしてもらえると助かる」というお役所らしからぬ彼らのスタンスに感銘を受けた次第です。

最終日のセッションで印象に残ったのは、ロシアの犯罪組織によるバンキングマルウエア拡散の手口に関するセッションでした。改ざん可能なサイトの一覧や、そのためのツールキットのパッケージが闇市場で売られ、犯罪組織がそれを買って実際に犯罪に使用するというサプライチェインとエコシステムができあがっていて、しかもシステム自体が非常によくできていると言う話を聞くと危機感が募ります。

セキュリティ業界最大級の展示会もまた、楽しみのひとつです。以前は、セキュリティ機器やソリューションを中心に見ていましたが、最近は、サービス、特に情報提供、インテリジェンス系のサービスに興味があります。今回も多くのベンダがThreat Intelligence サービスに関する展示を行っていました。ただ、こうしたサービスをユーザが利用して何をするのか、というあたりがいまひとつ見えず、特に日本のユーザにとっては選択が難しいだろうなと思った次第です。脅威情報は、最終的に、それがユーザ側での対抗アクションに結びついてこそ意味があるものなので、情報収集もさることながら、それをどう使っていくのかと言う面で、利用者側の成熟度を上げていく必要があるだろうと思った次第です。

さて、およそ一週間、あっという間に過ぎ去ったサンフランシスコでの時間でした。

私自身にとって、こうした情報収集は仕事上の様々な発想のベースとなり、非常に有益なものです。皆さんも機会があれば、是非参加してみてください。久々のサンフランシスコ、ちょっとお天気が悪い日もありましたが、合間に少し街を歩いてみたりもしました。また、来る日を楽しみに、心のカケラを一つ残して、サンフランシスコを後にした次第です。
2015年9月23日水曜日
ID&ITマネジメントコンファレンス2015で講演しました
9月18日にANAインターコンチネンタルホテルで開催されたID&ITマネジメントコンファレンス2015で、お話ししました。以下にその資料を公開します。テーマは、IoTにおけるIdentityで、IoTのありかたとからめて、ID管理の課題や、必要な標準化などについて触れてみました。
「Identity of Things:ヒトとモノのID管理を考える」 PDF 1.3MB
スピーカーズノートを、PDFの注釈として付加してあります。Acrobat Readerなどでご覧ください。
「Identity of Things:ヒトとモノのID管理を考える」 PDF 1.3MB
スピーカーズノートを、PDFの注釈として付加してあります。Acrobat Readerなどでご覧ください。
2015年8月29日土曜日
【講演資料】サイバーセキュリティ再考
先日、8月25日にISACA東京支部例会で講演した際の資料です。
「サイバーセキュリティ再考」 (PDF 771KB)
昨今のセキュリティインシデント多発を受け、組織として取り組むべき課題を考えてみました。前半は、標的型攻撃のおさらい、中盤は事例検討、後半が組織、体制と人材の話になっています。
「サイバーセキュリティ再考」 (PDF 771KB)
昨今のセキュリティインシデント多発を受け、組織として取り組むべき課題を考えてみました。前半は、標的型攻撃のおさらい、中盤は事例検討、後半が組織、体制と人材の話になっています。
2015年8月24日月曜日
RSAコンファレンス ASIA PACIFIC & JAPAN 2015 からの知見
遅くなってしまいましたが、7月のRSA ASIA PACIFICからのレポートです。


【Threat Intelligence関連】
昨今の世界的なセキュリティインシデント発生の状況を踏まえ、こうした脅威情報の収集・分析とその共有が大きな課題になりつつあります。残念ながら、現状では攻撃側に対して防御側が後手に回ってしまっていることは否めません。コンファレンス冒頭のトレンドマイクロCTOによる基調講演の中でも、米国の情報機関系ベンチャーキャピタルCISOの言葉として以下のような内容が紹介されています。

つまり、防御側も進歩はしているものの、攻撃側はそれ以上の進歩を遂げているというわけです。もちろん、これにはサイバー空間での攻防の非対称性、つまり、攻撃側が少数精鋭で非常に多くの同時攻撃を実行できるのに対し防御側は個別対応を余儀なくされるといった特性や、攻撃側の新しい手法に対して、防御側がどうしても後手に回ってしまうといった問題が背景にあります。しかし、それに手をこまぬいていては、いつまでたってもこの状況は変わりません。
そこで、昨今脚光を浴びているのが、このThreat Intelligenceという言葉(考え方)です。非対称性はさておき、少なくとも後手に回るという事態を少しでも減らすために、相手の先読み、先回りをできるようにしようというのが、基本的な考え方です。過去の情報や、ある場所で起きた(ある対象が受けた)攻撃に関する情報を収集、分析して防御側で共有し、それをもとに次の動きを予測して防御を固めることが出来れば、後手の不利を多少なりとも緩和できます。防御に役立つだけでなく、万一の侵害に際しても、その発見や対処の効率を上げることができるでしょう。
攻撃情報の分析は、おおむね以下のような事項を明らかにすることです。
・攻撃者(グループ)の特定
・攻撃者の意図、目的、戦略の推定
・攻撃者のスキルや癖の把握
・攻撃手法(ソーシャル手法、マルウエア、攻撃コードその他)の特徴、傾向分析
これによって、次に標的にされるであろう、もしくは、既に攻撃を受けているかもしれない対象を推測できるほか、使われる手法の傾向などから、今後使われるであろう、もしくは未発見の手法も推定できます。これにより、まだ発見できていない侵害を発見できる可能性が高まるほか、攻撃されそうな対象に先回りして防御を固めたり、罠を張ったりすることが可能になります。
こうした分析を得意とする企業なども多いので、今後はこうした情報提供のサービスがより活性化すると考えられます。また、様々な組織間でコミュニティーを作って情報共有しようという動きも強まるでしょう。
こうした脅威分析の事例もコンファレンスではいくつか紹介されています。IBMは、Dyerと呼ばれる不正送金マルウエア(亜種を含む)を使った活動の分析を紹介していました。
このマルウエアは、世界的に様々な場所(主に英語圏)で使われているもので、このプレゼンでは、分布や感染、フィッシングに使われるメールや、マルウエアの特徴、活動などが紹介されていました。


こうしたマルウエア分析は、様々なウイルス対策ソフトベンダが行っているものですが、最近では、こうした活動を行うグループを追跡して、その特徴を調べているベンダも多くなってきました。FireEye社の一部となったMandiantもそのひとつで、大陸系の政府が関与していると推定されるいくつかのグループを追跡してその動向をレポートしています。

この例では、彼らがAPT30と名付けたグループが、ASEANの国々を対象としたオペレーションを展開していることが紹介されています。左側は確認済みの国、右側は可能性が疑われる国となっていて、日本も含まれています。

上の図は、実際のオペレーションで使われたマルウエアの一覧で、首脳会議などに際して情報収集を目的として使用されています。こうした分析では、マルウエアの特徴を分析し、その共通性から同一のグループが使ったと思われるものを特定しています。
下のものは、APT4と呼ばれるグループが主にアジアの航空会社をターゲットとしたオペレーションを展開していることを紹介したものです。

以下の例は、APT17と呼ばれるグループがマルウエアの遠隔操作にマイクロソフト社のTechnetサイトへの投稿を利用した例です。このように、最近では、遠隔操作用のC&C(C2)サーバを独自に持つのではなく既知の正規サイトを利用するケースも増えていて、これは、Webフィルタリングなどに対抗した動きとみられています。

最近、こうしたグループの脅威分析では、TTPという言葉が使われます。
T: Tactics : 戦略
T: Techniques : 手法、技法
P: Process : 手順
この3つの切り口でグループを分析するというのがトレンドのようですが、それぞれの中身は各社によって異なるようです。

上のProofpoint社はメールセキュリティの会社ですが、会社の社内電子メールの文面がブラックマーケットで売られているという興味深い内容が紹介されていました。
実際、標的型攻撃に、こうした社内メールのサンプルが使われることで、メールを開いてしまう可能性がかなり高くなります。

さて、こうした脅威分析の情報の流通や、それをどう使うかは大きな課題です。昨今、このような情報を電子化し、システム間で交換して利用しようという動きも始まっていて、そのために、コンピュータで処理しやすいように情報を整理するフォーマットなどもいくつか提案されています。コンファレンスではそうした内容のセッションもあって、いくつかの標準フォーマットが紹介されていました。


既に、こうしたフォーマットをもとに、システム間連携を実装し始めている企業も増えており、情報提供サービスを含めて、今後のビジネストレンドのひとつとなっていきそうです。

将来的には、ある攻撃での分析情報がシステム上で流通し、短時間で同種の侵害を発見したり、未然に防いだりすることができるようになる可能性があります。いずれにせよ、防御側も、様々な情報で武装して、少しでも先回りができるようにしたいものです。
以上
登録:
投稿 (Atom)